

Apache Kafka UI远程代码执行漏洞 (CVE-2024-32030) 安全通告
发布时间 - 2024-06-25 16:04:18 点击率:1468次| 漏洞概述 | |||
| 漏洞名称 | Apache Kafka UI 远程代码执行漏洞 | ||
| 漏洞编号 | QVD-2024-23801,CVE-2024-32030 | ||
| 公开时间 | 2024-06-19 | 影响量级 | 万级 |
| 奇安信评级 | 高危 | CVSS 3.1分数 | 8.1 |
| 威胁类型 | 代码执行 | 利用可能性 | 高 |
| POC状态 | 已公开 | 在野利用状态 | 未发现 |
| EXP状态 | 已公开 | 技术细节状态 | 已公开 |
| 危害描述:经过身份验证的攻击者可以通过创建 RMI 侦听器调用返回恶意序列化对象,在Kafka UI上执行远程代码;如果Kafka UI没有启用身份验证,这个漏洞可能会被用来完全控制受影响的系统。 | |||
| 利用条件:以下两个条件需要满足其一:1、设置中设置了 dynamic.config.enabled 属性。默认情况下未启用,但在许多 Kafka UI 教程中建议启用它,包括其自己的 README.md。2、攻击者可以访问连接到 Kafka UI 的 Kafka 集群。在这种情况下,攻击者可以利用此漏洞扩展其访问权限并在 Kafka UI 上执行代码。 | |||
01 漏洞详情
影响组件
Kafka UI 是用于 Apache Kafka Management 的开源 Web UI。Kafka UI API 允许用户通过指定网络地址和端口连接到不同的 Kafka 代理。作为一项单独的功能,它还提供了通过连接到其 JMX 端口来监控 Kafka 代理性能的功能。
漏洞描述
近日,奇安信CERT监测到官方修复Apache Kafka UI 远程代码执行漏洞(CVE-2024-32030),Kafka UI API 提供了一种功能,允许用户连接到不同的 Kafka 代理并监控它们的表现。这个功能存在一个安全漏洞,攻击者可以利用 JMX 的 RMI 协议进行反序列化攻击。如果攻击者能够设置一个恶意的 JMX 监听器,当 Kafka UI 尝试连接并获取监控数据时,攻击者可以发送一个恶意的序列化对象,导致 Kafka UI 执行远程代码。目前该漏洞技术细节与EXP已在互联网上公开,鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
02 影响范围
影响版本
Kafka UI <= 0.7.1
其他受影响组件
无
03 受影响资产情况
奇安信鹰图资产测绘平台数据显示,Apache Kafka UI 远程代码执行漏洞(CVE-2024-32030)关联的国内风险资产总数为3339个,关联IP总数为1241个。国内风险资产分布情况如下:
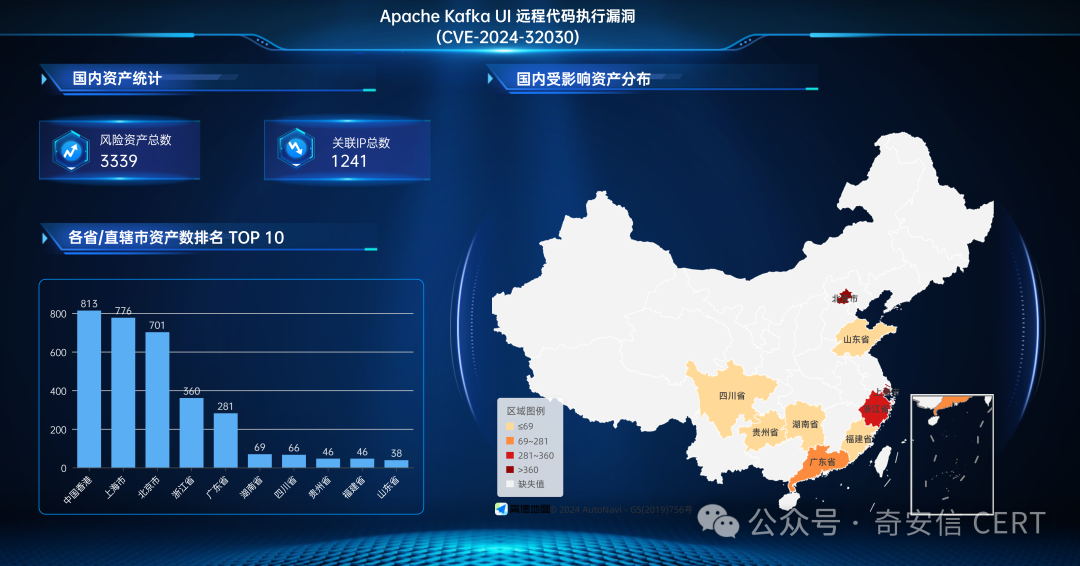
Apache Kafka UI 远程代码执行漏洞(CVE-2024-32030)关联的全球风险资产总数为15426个,关联IP总数为3906个。全球风险资产分布情况如下:

04 处置建议
安全更新
目前官方已有可更新版本,建议受影响用户升级至最新版本:
Kafka UI >= 0.7.2
官方补丁下载地址:
https://github.com/provectus/kafka-ui/releases/tag/v0.7.2
缓解方案:
1.Kafka UI 启用身份验证,确保只有授权用户可以访问;
2.暂时禁用 Kafka Ul 的 JMX 连接功能,直到更新至不受影响的版本。
05 参考资料
[1]https://securitylab.github.com/advisories/GHSL-2023-229_GHSL-2023-230_kafka-ui/
[2]https://github.com/provectus/kafka-ui/commit/83b5a60cc08501b570a0c4d0b4cdfceb1b88d6b7#diff-37e769f4709c1e78c076a5949bbcead74e969725bfd89c7c4ba6d6f229a411e6R36
[3]https://github.com/provectus/kafka-ui/pull/4427
声明:本文来自奇安信 CERT
 客服1
